I NOSTRI SERVIZI
Defense
HOPLON MANAGED SERVICES
Defense
Difendere significa anticipare.
I servizi di Defense di Hoplon combinano monitoraggio costante, intelligence sulle minacce e protezione avanzata per individuare, contenere e neutralizzare i rischi informatici prima che impattino il business.
I servizi di Defense di Hoplon combinano monitoraggio costante, intelligence sulle minacce e protezione avanzata per individuare, contenere e neutralizzare i rischi informatici prima che impattino il business.
I nostri servizi
Hai subito un attacco?
Un supporto sempre presente: i nostri specialisti sono pronti ad assisterti in ogni momento, con una semplice chiamata o una mail.
Security Operation Center – SOC
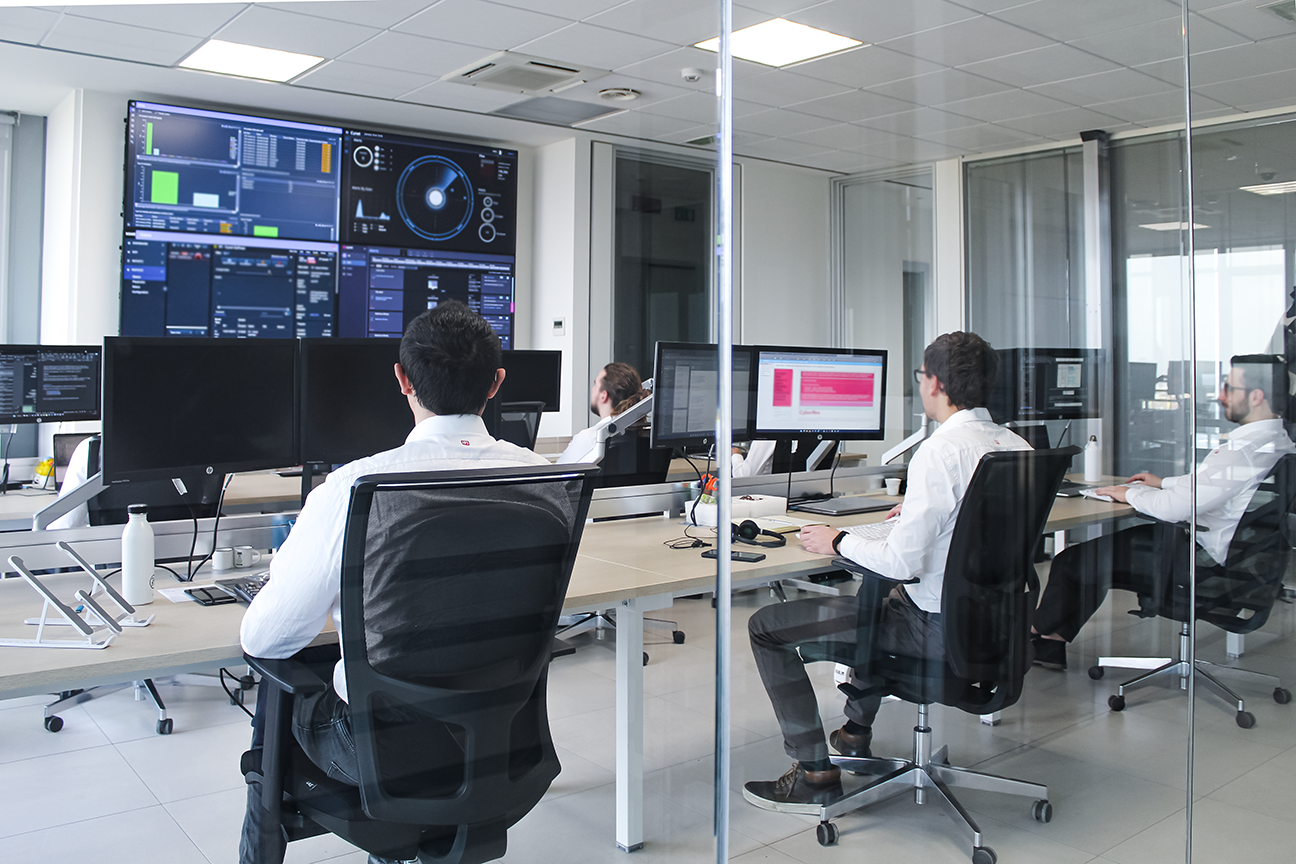
Il Security Operation Center (SOC) di Hoplon Security, supportato dal nostro team di Security Analyst, garantisce un monitoraggio proattivo delle infrastrutture aziendali 24 ore su 24, 7 giorni su 7, diventando il punto di riferimento per l’analisi, la prevenzione e la gestione degli attacchi informatici.
Grazie all’impiego costante delle migliori tecnologie Enterprise disponibili sul mercato, il SOC assicura alta affidabilità, velocità e scalabilità, adattandosi alle esigenze di aziende di ogni dimensione e settore.
L’esperienza e le competenze accumulate permettono al Team Hoplon di monitorare attualmente circa 70.000 asset, intervenendo tempestivamente in caso di incidenti grazie a procedure di Incident Response consolidate.
Integrazione, tempestività e capacità di analisi sono al centro del nostro approccio: il SOC non si limita a rilevare le minacce, ma le contestualizza e supporta l’azienda nell’adozione di azioni mirate, riducendo l’impatto degli attacchi e rafforzando la postura di sicurezza complessiva.
Grazie all’impiego costante delle migliori tecnologie Enterprise disponibili sul mercato, il SOC assicura alta affidabilità, velocità e scalabilità, adattandosi alle esigenze di aziende di ogni dimensione e settore.
L’esperienza e le competenze accumulate permettono al Team Hoplon di monitorare attualmente circa 70.000 asset, intervenendo tempestivamente in caso di incidenti grazie a procedure di Incident Response consolidate.
Integrazione, tempestività e capacità di analisi sono al centro del nostro approccio: il SOC non si limita a rilevare le minacce, ma le contestualizza e supporta l’azienda nell’adozione di azioni mirate, riducendo l’impatto degli attacchi e rafforzando la postura di sicurezza complessiva.
Una struttura dedicata alla sicurezza, H24
Il SOC di Hoplon Security non è soltanto un insieme di tecnologie e piattaforme di monitoraggio, ma una struttura operativa dedicata alla sicurezza, progettata per garantire continuità, tempestività e coordinamento nella gestione delle minacce informatiche.
La nostra Control Room dedicata, attiva 24 ore su 24, 7 giorni su 7, rappresenta il cuore operativo del SOC: un ambiente in cui i Security Analyst monitorano costantemente gli eventi di sicurezza, analizzano gli alert e gestiscono le attività di detection, investigation ed escalation.
In caso di incidenti di particolare rilevanza, il SOC dispone inoltre di una War Room dedicata alla gestione delle emergenze cyber, pensata per favorire il coordinamento delle attività e la collaborazione tra le diverse competenze coinvolte. Questo ambiente consente di concentrare le risorse necessarie alla gestione dell’incidente, accelerando il processo decisionale e garantendo una risposta strutturata e coordinata.
La sicurezza viene quindi gestita attraverso un modello che integra persone, tecnologie, processi e infrastrutture, con procedure operative e meccanismi di escalation definiti per affrontare ogni fase dell’incidente: dalla rilevazione e analisi iniziale, fino al contenimento, alla risposta e al ripristino.
Anche la sicurezza fisica e la continuità operativa rappresentano componenti fondamentali del nostro modello: gli ambienti dedicati alle attività SOC sono organizzati per garantire controllo degli accessi, segregazione delle attività e continuità del presidio operativo.
Questo approccio permette a Hoplon Security di offrire un servizio che va oltre il semplice monitoraggio tecnologico: un vero centro operativo di sicurezza, dove competenze specialistiche, tecnologia e organizzazione lavorano insieme per proteggere continuamente il patrimonio informativo dei nostri clienti.
La nostra Control Room dedicata, attiva 24 ore su 24, 7 giorni su 7, rappresenta il cuore operativo del SOC: un ambiente in cui i Security Analyst monitorano costantemente gli eventi di sicurezza, analizzano gli alert e gestiscono le attività di detection, investigation ed escalation.
In caso di incidenti di particolare rilevanza, il SOC dispone inoltre di una War Room dedicata alla gestione delle emergenze cyber, pensata per favorire il coordinamento delle attività e la collaborazione tra le diverse competenze coinvolte. Questo ambiente consente di concentrare le risorse necessarie alla gestione dell’incidente, accelerando il processo decisionale e garantendo una risposta strutturata e coordinata.
La sicurezza viene quindi gestita attraverso un modello che integra persone, tecnologie, processi e infrastrutture, con procedure operative e meccanismi di escalation definiti per affrontare ogni fase dell’incidente: dalla rilevazione e analisi iniziale, fino al contenimento, alla risposta e al ripristino.
Anche la sicurezza fisica e la continuità operativa rappresentano componenti fondamentali del nostro modello: gli ambienti dedicati alle attività SOC sono organizzati per garantire controllo degli accessi, segregazione delle attività e continuità del presidio operativo.
Questo approccio permette a Hoplon Security di offrire un servizio che va oltre il semplice monitoraggio tecnologico: un vero centro operativo di sicurezza, dove competenze specialistiche, tecnologia e organizzazione lavorano insieme per proteggere continuamente il patrimonio informativo dei nostri clienti.
Cyber Threat Intelligence
La nostra soluzione di Cyber Threat Intelligence permette di rilevare, analizzare e prevenire minacce informatiche in tempo reale, offrendo una visibilità completa sugli scenari di rischio.
Grazie a una piattaforma integrabile con i nostri servizi, è possibile monitorare fonti OSINT e CLOSINT, inclusi forum del dark web, mercati illeciti e canali di comunicazione cybercriminali, per identificare indicatori di compromissione e potenziali attacchi prima che impattino sull’organizzazione.
Un vantaggio chiave della piattaforma è la capacità di estendere il perimetro di monitoraggio del SOC anche su dispositivi privi di protezioni installate. Il sistema segnala immediatamente quando credenziali aziendali vengono messe in vendita o compromesse, consentendo un intervento rapido e riducendo drasticamente il rischio di accessi non autorizzati.
Le informazioni raccolte vengono analizzate e contestualizzate, trasformandosi in azioni operative concrete per migliorare la postura di sicurezza, proteggere dati sensibili e supportare decisioni strategiche in ambito cyber. In questo modo l’azienda può anticipare le minacce e reagire in maniera proattiva, riducendo tempi di esposizione e impatto degli incidenti.
Grazie a una piattaforma integrabile con i nostri servizi, è possibile monitorare fonti OSINT e CLOSINT, inclusi forum del dark web, mercati illeciti e canali di comunicazione cybercriminali, per identificare indicatori di compromissione e potenziali attacchi prima che impattino sull’organizzazione.
Un vantaggio chiave della piattaforma è la capacità di estendere il perimetro di monitoraggio del SOC anche su dispositivi privi di protezioni installate. Il sistema segnala immediatamente quando credenziali aziendali vengono messe in vendita o compromesse, consentendo un intervento rapido e riducendo drasticamente il rischio di accessi non autorizzati.
Le informazioni raccolte vengono analizzate e contestualizzate, trasformandosi in azioni operative concrete per migliorare la postura di sicurezza, proteggere dati sensibili e supportare decisioni strategiche in ambito cyber. In questo modo l’azienda può anticipare le minacce e reagire in maniera proattiva, riducendo tempi di esposizione e impatto degli incidenti.
Privileged Access Management (PAM)
La gestione degli accessi privilegiati è uno dei pilastri della sicurezza aziendale.
Con il nostro servizio di Privileged Access Management (PAM), le organizzazioni possono monitorare, controllare e proteggere in modo centralizzato gli account con privilegi elevati, riducendo drasticamente il rischio di abusi, furti di credenziali e accessi non autorizzati.
Il sistema consente di gestire in modo sicuro l’intero ciclo di vita degli account privilegiati, dalla creazione alla revoca, applicando policy granulari di accesso e autenticazione multi-fattore. Tutte le attività vengono tracciate e registrate, garantendo trasparenza e auditabilità, fondamentali per la compliance normativa e per la protezione dei dati sensibili.
Con il nostro servizio di Privileged Access Management (PAM), le organizzazioni possono monitorare, controllare e proteggere in modo centralizzato gli account con privilegi elevati, riducendo drasticamente il rischio di abusi, furti di credenziali e accessi non autorizzati.
Il sistema consente di gestire in modo sicuro l’intero ciclo di vita degli account privilegiati, dalla creazione alla revoca, applicando policy granulari di accesso e autenticazione multi-fattore. Tutte le attività vengono tracciate e registrate, garantendo trasparenza e auditabilità, fondamentali per la compliance normativa e per la protezione dei dati sensibili.
NDR – Network Detection
La sonda di rete di Hoplon Security consente un monitoraggio continuo e approfondito del traffico di rete aziendale, rilevando anomalie, tentativi di intrusione e attività sospette prima che possano trasformarsi in incidenti. Installata in punti strategici dell’infrastruttura, la sonda analizza in tempo reale i pacchetti dati, identificando pattern di attacco, comunicazioni non autorizzate e comportamenti anomali dei dispositivi collegati alla rete.
L’integrazione della sonda con le piattaforme di sicurezza e con il Security Operation Center consente di trasformare le informazioni raccolte in alert immediati e azioni operative concrete, migliorando la capacità di risposta agli incidenti e aumentando la resilienza dell’organizzazione. In questo modo le aziende possono proteggere i propri asset digitali, prevenire compromissioni e garantire la continuità delle operazioni in un contesto di minacce in costante evoluzione.
L’integrazione della sonda con le piattaforme di sicurezza e con il Security Operation Center consente di trasformare le informazioni raccolte in alert immediati e azioni operative concrete, migliorando la capacità di risposta agli incidenti e aumentando la resilienza dell’organizzazione. In questo modo le aziende possono proteggere i propri asset digitali, prevenire compromissioni e garantire la continuità delle operazioni in un contesto di minacce in costante evoluzione.
Forensic Analysis
Il servizio di Forensic Analysis di Hoplon Security permette di analizzare in profondità gli incidenti informatici, ricostruendo le dinamiche di attacco e identificando le cause alla base di eventuali compromissioni. Grazie all’utilizzo di strumenti avanzati e metodologie consolidate, il nostro team è in grado di acquisire, preservare e analizzare evidenze digitali in modo sicuro, garantendo integrità e tracciabilità dei dati.
L’analisi forense consente non solo di comprendere come un attacco si sia verificato, ma anche di identificare eventuali vulnerabilità nei sistemi, supportando interventi correttivi mirati e prevenendo il ripetersi di incidenti. I risultati delle indagini possono essere utilizzati anche per esigenze legali, assicurative o di compliance normativa, fornendo all’azienda report dettagliati e facilmente interpretabili.
Con un approccio rigoroso e metodico, la Forensic Analysis rappresenta uno strumento fondamentale per trasformare un incidente in un’opportunità di miglioramento della sicurezza complessiva dell’organizzazione.
L’analisi forense consente non solo di comprendere come un attacco si sia verificato, ma anche di identificare eventuali vulnerabilità nei sistemi, supportando interventi correttivi mirati e prevenendo il ripetersi di incidenti. I risultati delle indagini possono essere utilizzati anche per esigenze legali, assicurative o di compliance normativa, fornendo all’azienda report dettagliati e facilmente interpretabili.
Con un approccio rigoroso e metodico, la Forensic Analysis rappresenta uno strumento fondamentale per trasformare un incidente in un’opportunità di miglioramento della sicurezza complessiva dell’organizzazione.
External Attack Surface Management
L’External Attack Surface Management (EASM) è il servizio dedicato al monitoraggio continuo della superficie di attacco esposta su Internet.
In un contesto in cui infrastrutture, applicazioni cloud, domini e servizi vengono attivati e modificati con grande rapidità, molte organizzazioni perdono visibilità sugli asset realmente pubblicati verso l’esterno. Ed è proprio questa mancanza di controllo a rappresentare uno dei principali fattori di rischio.
Il nostro servizio consente di identificare e mappare in modo sistematico tutti gli asset digitali esposti, inclusi domini, sottodomini, indirizzi IP, certificati, servizi pubblici, tecnologie utilizzate e possibili configurazioni errate.
L’analisi non si limita agli asset ufficialmente censiti, ma include anche componenti dimenticate, shadow IT o esposizioni non autorizzate che potrebbero diventare un punto di ingresso per un attaccante.
Un elemento distintivo del servizio è l’integrazione diretta con il nostro SOC (Security Operations Center), che supervisiona costantemente gli eventi generati dal sistema. In caso di cambi di stato, nuove esposizioni o problematiche critiche, il SOC interviene tempestivamente per analizzare l’evento, validarlo e attivare le azioni di gestione o escalation necessarie. Questo approccio consente di trasformare il monitoraggio in una capacità operativa concreta, riducendo drasticamente i tempi di risposta e garantendo un controllo attivo e continuo della superficie di attacco.
L’External Attack Surface Management non si limita quindi alla sola osservazione, ma diventa un processo proattivo e governato, orientato alla riduzione reale del rischio e al rafforzamento della resilienza digitale dell’organizzazione.
In un contesto in cui infrastrutture, applicazioni cloud, domini e servizi vengono attivati e modificati con grande rapidità, molte organizzazioni perdono visibilità sugli asset realmente pubblicati verso l’esterno. Ed è proprio questa mancanza di controllo a rappresentare uno dei principali fattori di rischio.
Il nostro servizio consente di identificare e mappare in modo sistematico tutti gli asset digitali esposti, inclusi domini, sottodomini, indirizzi IP, certificati, servizi pubblici, tecnologie utilizzate e possibili configurazioni errate.
L’analisi non si limita agli asset ufficialmente censiti, ma include anche componenti dimenticate, shadow IT o esposizioni non autorizzate che potrebbero diventare un punto di ingresso per un attaccante.
Un elemento distintivo del servizio è l’integrazione diretta con il nostro SOC (Security Operations Center), che supervisiona costantemente gli eventi generati dal sistema. In caso di cambi di stato, nuove esposizioni o problematiche critiche, il SOC interviene tempestivamente per analizzare l’evento, validarlo e attivare le azioni di gestione o escalation necessarie. Questo approccio consente di trasformare il monitoraggio in una capacità operativa concreta, riducendo drasticamente i tempi di risposta e garantendo un controllo attivo e continuo della superficie di attacco.
L’External Attack Surface Management non si limita quindi alla sola osservazione, ma diventa un processo proattivo e governato, orientato alla riduzione reale del rischio e al rafforzamento della resilienza digitale dell’organizzazione.
Mobile Protection
Il servizio di Mobile Protection di Hoplon Security garantisce la sicurezza dei dispositivi mobili aziendali, proteggendo dati sensibili, applicazioni e comunicazioni da minacce informatiche sempre più sofisticate. Grazie a un agente installato direttamente sui dispositivi, è possibile monitorare in tempo reale eventuali compromissioni o tentativi di manomissione, consentendo interventi immediati e prevenendo potenziali danni.
L’integrazione dell’agente con le nostre piattaforme di sicurezza consente di estendere la protezione anche quando i dispositivi si trovano al di fuori della rete aziendale, garantendo aggiornamenti continui, controllo della conformità e monitoraggio costante. In questo modo le aziende possono mantenere la sicurezza dei dispositivi mobili, ridurre i rischi legati a furti o compromissioni e assicurare continuità operativa senza interruzioni.
L’integrazione dell’agente con le nostre piattaforme di sicurezza consente di estendere la protezione anche quando i dispositivi si trovano al di fuori della rete aziendale, garantendo aggiornamenti continui, controllo della conformità e monitoraggio costante. In questo modo le aziende possono mantenere la sicurezza dei dispositivi mobili, ridurre i rischi legati a furti o compromissioni e assicurare continuità operativa senza interruzioni.
OT Security
Il servizio di OT Security di Hoplon Security estende il monitoraggio della sicurezza agli ambienti Operational Technology, dove sistemi industriali, dispositivi medicali, macchinari e infrastrutture di controllo sono direttamente connessi ai processi operativi dell’organizzazione.
A differenza degli ambienti IT tradizionali, in ambito OT un incidente informatico può avere conseguenze non soltanto digitali, ma anche fisiche, produttive ed economiche, arrivando a determinare un fermo macchina, un’alterazione del processo o una perdita di controllo su asset critici. Per questo motivo la sicurezza deve essere progettata tenendo conto della continuità operativa, della stabilità dei sistemi e della specificità dei protocolli industriali.
Il monitoraggio viene realizzato attraverso sonde di rete dedicate, posizionate in punti strategici dell’infrastruttura e progettate per operare in maniera non invasiva. La sonda analizza il traffico e le comunicazioni dell’ambiente OT, fornendo visibilità sugli asset, sulle loro interazioni e sui comportamenti operativi, senza interferire con il normale funzionamento dei sistemi industriali.
Il servizio consente di monitorare ambienti caratterizzati dalla presenza di PLC, HMI, SCADA, sistemi di supervisione e controllo, workstation industriali, sensori, controllori, Industrial IoT e dispositivi medicali connessi, analizzando i principali protocolli e flussi di comunicazione utilizzati nei contesti OT.
La tecnologia permette di andare oltre il semplice monitoraggio perimetrale, offrendo una visibilità approfondita del comportamento dell’ambiente OT e delle interazioni tra i suoi componenti.
Per i macchinari di nuova generazione e per gli ambienti OEM, la tecnologia porta la cybersecurity direttamente a livello macchina.
Questo approccio permette di individuare segnali e anomalie che potrebbero non essere rilevabili attraverso il solo monitoraggio della rete, offrendo una capacità di controllo e analisi più vicina al processo fisico.
La protezione è progettata per gli ambienti in cui affidabilità, velocità e stabilità sono requisiti fondamentali: l’obiettivo è aumentare il livello di sicurezza senza introdurre interferenze o impatti sul normale funzionamento della produzione.
A differenza degli ambienti IT tradizionali, in ambito OT un incidente informatico può avere conseguenze non soltanto digitali, ma anche fisiche, produttive ed economiche, arrivando a determinare un fermo macchina, un’alterazione del processo o una perdita di controllo su asset critici. Per questo motivo la sicurezza deve essere progettata tenendo conto della continuità operativa, della stabilità dei sistemi e della specificità dei protocolli industriali.
Il monitoraggio viene realizzato attraverso sonde di rete dedicate, posizionate in punti strategici dell’infrastruttura e progettate per operare in maniera non invasiva. La sonda analizza il traffico e le comunicazioni dell’ambiente OT, fornendo visibilità sugli asset, sulle loro interazioni e sui comportamenti operativi, senza interferire con il normale funzionamento dei sistemi industriali.
Il servizio consente di monitorare ambienti caratterizzati dalla presenza di PLC, HMI, SCADA, sistemi di supervisione e controllo, workstation industriali, sensori, controllori, Industrial IoT e dispositivi medicali connessi, analizzando i principali protocolli e flussi di comunicazione utilizzati nei contesti OT.
La tecnologia permette di andare oltre il semplice monitoraggio perimetrale, offrendo una visibilità approfondita del comportamento dell’ambiente OT e delle interazioni tra i suoi componenti.
Per i macchinari di nuova generazione e per gli ambienti OEM, la tecnologia porta la cybersecurity direttamente a livello macchina.
Questo approccio permette di individuare segnali e anomalie che potrebbero non essere rilevabili attraverso il solo monitoraggio della rete, offrendo una capacità di controllo e analisi più vicina al processo fisico.
La protezione è progettata per gli ambienti in cui affidabilità, velocità e stabilità sono requisiti fondamentali: l’obiettivo è aumentare il livello di sicurezza senza introdurre interferenze o impatti sul normale funzionamento della produzione.
Monitoraggio H24 e integrazione con il SOC
Le informazioni raccolte dalle sonde e dalla nostra piattaforma vengono integrate con il Security Operation Center di Hoplon Security, dove il team di Security Analyst può monitorare gli eventi 24 ore su 24, 7 giorni su 7, correlando le informazioni OT con gli altri segnali di sicurezza provenienti dall’infrastruttura.
Gli eventi rilevati vengono analizzati e contestualizzati rispetto all’ambiente specifico, consentendo di distinguere le normali attività operative da comportamenti potenzialmente anomali o malevoli e di attivare, quando necessario, le procedure di escalation e Incident Response.
In questo modo la tecnologia non si limita a generare alert, ma diventa parte di un processo operativo completo che combina visibilità, analisi, controllo e risposta in quanto la sicurezza degli ambienti OT deve avere come obiettivo non soltanto la protezione dei sistemi, ma anche la continuità dei processi che da essi dipendono.
L’OT Security di Hoplon Security diventa così un’estensione naturale del presidio SOC: una capacità di sicurezza che parte dalla rete, arriva fino al comportamento della macchina e integra tecnologia, monitoraggio H24, competenze specialistiche e processi di Incident Response per proteggere gli ambienti industriali e medicali senza compromettere la continuità operativa.
Gli eventi rilevati vengono analizzati e contestualizzati rispetto all’ambiente specifico, consentendo di distinguere le normali attività operative da comportamenti potenzialmente anomali o malevoli e di attivare, quando necessario, le procedure di escalation e Incident Response.
In questo modo la tecnologia non si limita a generare alert, ma diventa parte di un processo operativo completo che combina visibilità, analisi, controllo e risposta in quanto la sicurezza degli ambienti OT deve avere come obiettivo non soltanto la protezione dei sistemi, ma anche la continuità dei processi che da essi dipendono.
L’OT Security di Hoplon Security diventa così un’estensione naturale del presidio SOC: una capacità di sicurezza che parte dalla rete, arriva fino al comportamento della macchina e integra tecnologia, monitoraggio H24, competenze specialistiche e processi di Incident Response per proteggere gli ambienti industriali e medicali senza compromettere la continuità operativa.
Prenota una demo
Scopri come il nostro SOC può proteggere la tua azienda dalle minacce informatiche.
- Protezione 24/7: Monitoraggio continuo per rilevare e rispondere alle minacce in tempo reale.
- Tecnologia all’avanguardia: Utilizziamo le ultime tecnologie per garantire la massima sicurezza.
- Esperti di sicurezza: Il nostro team di specialisti è sempre pronto a supportarti.
Richiedi un preventivo
Scopri il valore di una strategia di cybersecurity progettata sulle esigenze della tua azienda.
- Valutazione preliminare: Analizziamo infrastrutture, processi e livello di esposizione ai rischi.
- Costi chiari e trasparenti: Ricevi una proposta dettagliata senza impegno.
- Soluzioni scalabili: Dai servizi gestiti SOC alla consulenza specialistica, scegli la protezione più adatta al tuo business.
Visita il nostro SOC
Vuoi vedere da vicino come proteggiamo la tua azienda dalle minacce informatiche?
- Tour guidato: Esplora il nostro SOC con una visita guidata dai nostri esperti di sicurezza.
- Tecnologia avanzata: Scopri le tecnologie che utilizziamo per monitorare e rispondere alle minacce in tempo reale.
- Incontra i nostri esperti: Parla con i nostri specialisti e scopri come possiamo aiutarti a proteggere la tua azienda.