OUR SERVICES
Offense
HOPLON MANAGED SERVICES
Offense
I servizi di Offense aiutano le organizzazioni a individuare e correggere le vulnerabilità prima che possano essere sfruttate.
Attraverso attività di assessment, test di sicurezza, simulazioni di attacco e formazione, consentono di misurare il livello di esposizione al rischio e migliorare continuamente la postura di sicurezza aziendale.
Attraverso attività di assessment, test di sicurezza, simulazioni di attacco e formazione, consentono di misurare il livello di esposizione al rischio e migliorare continuamente la postura di sicurezza aziendale.
I nostri servizi
Hai subito un attacco?
Un supporto sempre presente: i nostri specialisti sono pronti ad assisterti in ogni momento, con una semplice chiamata o una mail.
Vulnerability Assessment
Il nostro servizio di Vulnerability Assessment consente di identificare, analizzare e gestire in modo strutturato le vulnerabilità presenti nei sistemi IT aziendali, riducendo il rischio di esposizione a minacce informatiche e attacchi mirati.
Attraverso attività di scansione approfondite e metodologie riconosciute a livello internazionale, rileviamo vulnerabilità su infrastrutture di rete, sistemi, applicazioni e ambienti cloud, fornendo una valutazione chiara del livello di rischio e delle priorità di intervento.
A supporto del servizio abbiamo sviluppato Andromeda, il nostro portale proprietario progettato per centralizzare e valorizzare tutti i dati raccolti durante le attività di assessment. Andromeda non si limita ad aggregare informazioni tecniche, ma le trasforma in una rappresentazione dinamica e strutturata dello stato di sicurezza dell’organizzazione.
Attraverso dashboard intuitive e costantemente aggiornate, la piattaforma consente di esplorare le vulnerabilità in base a severità, criticità degli asset e impatto sul business, offrendo una visione sempre coerente e contestualizzata del rischio. I dati possono essere analizzati, filtrati e correlati in modo flessibile, permettendo sia al team tecnico sia al management di prendere decisioni informate e tempestive.
La gestione avviene in modo centralizzato, garantendo tracciabilità delle attività di remediation, monitoraggio dell’evoluzione nel tempo e misurazione concreta dei livelli di esposizione. In questo modo, Andromeda diventa non solo uno strumento operativo, ma un vero e proprio abilitatore di governance della sicurezza, trasformando il Vulnerability Assessment in un processo continuo, misurabile e orientato al miglioramento costante
Attraverso attività di scansione approfondite e metodologie riconosciute a livello internazionale, rileviamo vulnerabilità su infrastrutture di rete, sistemi, applicazioni e ambienti cloud, fornendo una valutazione chiara del livello di rischio e delle priorità di intervento.
A supporto del servizio abbiamo sviluppato Andromeda, il nostro portale proprietario progettato per centralizzare e valorizzare tutti i dati raccolti durante le attività di assessment. Andromeda non si limita ad aggregare informazioni tecniche, ma le trasforma in una rappresentazione dinamica e strutturata dello stato di sicurezza dell’organizzazione.
Attraverso dashboard intuitive e costantemente aggiornate, la piattaforma consente di esplorare le vulnerabilità in base a severità, criticità degli asset e impatto sul business, offrendo una visione sempre coerente e contestualizzata del rischio. I dati possono essere analizzati, filtrati e correlati in modo flessibile, permettendo sia al team tecnico sia al management di prendere decisioni informate e tempestive.
La gestione avviene in modo centralizzato, garantendo tracciabilità delle attività di remediation, monitoraggio dell’evoluzione nel tempo e misurazione concreta dei livelli di esposizione. In questo modo, Andromeda diventa non solo uno strumento operativo, ma un vero e proprio abilitatore di governance della sicurezza, trasformando il Vulnerability Assessment in un processo continuo, misurabile e orientato al miglioramento costante
Cyber Security Awareness – Piattaforma di Formazione Digitale
Il nostro programma di Cyber Security Awareness è progettato per valutare e aumentare il livello di consapevolezza al rischio cyber dei dipendenti, con un approccio pratico e misurabile.
La formazione, erogata tramite una piattaforma digitale, è affiancata da campagne di simulazione mirate, studiate in base al settore, al contesto operativo e al livello di maturità dell’azienda.
Progettiamo e realizziamo campagne di phishing simulato personalizzate, adattate al tipo di organizzazione e alle reali minacce di riferimento.
Questo approccio consente di valutare il comportamento degli utenti in scenari realistici e di misurare l’effettiva esposizione al rischio.
A supporto delle simulazioni digitali, realizziamo anche campagne di social engineering fisico, come:
La formazione, erogata tramite una piattaforma digitale, è affiancata da campagne di simulazione mirate, studiate in base al settore, al contesto operativo e al livello di maturità dell’azienda.
Progettiamo e realizziamo campagne di phishing simulato personalizzate, adattate al tipo di organizzazione e alle reali minacce di riferimento.
Questo approccio consente di valutare il comportamento degli utenti in scenari realistici e di misurare l’effettiva esposizione al rischio.
A supporto delle simulazioni digitali, realizziamo anche campagne di social engineering fisico, come:
- QR code distribuiti in ambienti aziendali;
- chiavette USB lasciate intenzionalmente incustodite.
Queste attività permettono di testare il livello di attenzione e consapevolezza anche al di fuori del perimetro digitale tradizionale, evidenziando comportamenti a rischio spesso sottovalutati.
I risultati delle campagne vengono integrati nel percorso formativo, consentendo di intervenire in modo mirato sulle aree di debolezza e ridurre il rischio di incidenti legati al fattore umano migliorando nel tempo il comportamento degli utenti.
I risultati delle campagne vengono integrati nel percorso formativo, consentendo di intervenire in modo mirato sulle aree di debolezza e ridurre il rischio di incidenti legati al fattore umano migliorando nel tempo il comportamento degli utenti.
Penetration Test
Attraverso un approccio strutturato che combina strumenti avanzati e competenze specialistiche, riproduciamo le tecniche e le modalità operative di un potenziale attaccante, con l’obiettivo di individuare vulnerabilità concretamente sfruttabili.
Eseguiamo penetration test su web application, analizzando in profondità logiche applicative, meccanismi di autenticazione, gestione delle sessioni, validazione degli input e configurazioni infrastrutturali, al fine di identificare vulnerabilità tecniche e difetti di sicurezza che potrebbero compromettere dati e servizi.
Conduciamo inoltre test dall’esterno sui servizi pubblici esposti su Internet, simulando l’operatività di un attaccante privo di accessi privilegiati. Questa attività consente di valutare la robustezza del perimetro digitale, individuare configurazioni errate, vulnerabilità di rete e possibili vettori di compromissione iniziale.
Parallelamente, realizziamo penetration test su target specifici, definiti in base alle esigenze del cliente o a particolari scenari di rischio. L’attività può concentrarsi su singoli asset critici, ambienti particolari o componenti strategiche, con un livello di approfondimento mirato e personalizzato.
Ogni vulnerabilità individuata viene validata tramite tentativi controllati di sfruttamento, così da determinarne l’impatto reale e le possibili conseguenze sul business. Il risultato è un’analisi dettagliata che non si limita a evidenziare le criticità, ma descrive i possibili percorsi di attacco e le opportunità di escalation, fornendo indicazioni operative chiare per la remediation.
Eseguiamo penetration test su web application, analizzando in profondità logiche applicative, meccanismi di autenticazione, gestione delle sessioni, validazione degli input e configurazioni infrastrutturali, al fine di identificare vulnerabilità tecniche e difetti di sicurezza che potrebbero compromettere dati e servizi.
Conduciamo inoltre test dall’esterno sui servizi pubblici esposti su Internet, simulando l’operatività di un attaccante privo di accessi privilegiati. Questa attività consente di valutare la robustezza del perimetro digitale, individuare configurazioni errate, vulnerabilità di rete e possibili vettori di compromissione iniziale.
Parallelamente, realizziamo penetration test su target specifici, definiti in base alle esigenze del cliente o a particolari scenari di rischio. L’attività può concentrarsi su singoli asset critici, ambienti particolari o componenti strategiche, con un livello di approfondimento mirato e personalizzato.
Ogni vulnerabilità individuata viene validata tramite tentativi controllati di sfruttamento, così da determinarne l’impatto reale e le possibili conseguenze sul business. Il risultato è un’analisi dettagliata che non si limita a evidenziare le criticità, ma descrive i possibili percorsi di attacco e le opportunità di escalation, fornendo indicazioni operative chiare per la remediation.
Red Team Operation
A differenza del Penetration Test, che si concentra su specifici sistemi o applicazioni, la Red Team Operation adotta una visione più ampia e orientata allo scenario.
L’esercizio riproduce le tecniche, le tattiche e le procedure di attori malevoli reali, combinando attacchi tecnologici, attività di social engineering e tentativi di movimento laterale all’interno dell’infrastruttura, nel rispetto di regole di ingaggio condivise e controllate.
L’obiettivo non è semplicemente individuare vulnerabilità, ma verificare se e come un attaccante possa raggiungere un determinato traguardo strategico, come l’accesso a informazioni sensibili, la compromissione di sistemi critici o l’esfiltrazione di dati.
Durante l’operazione vengono testati i meccanismi di monitoraggio, le capacità del SOC, i processi di incident response e il livello di coordinamento interno.
L’attività viene pianificata con estrema attenzione, definendo perimetro, obiettivi e modalità operative, così da garantire il massimo realismo senza compromettere la continuità operativa. Al termine, forniamo un’analisi dettagliata delle tecniche utilizzate, dei punti di debolezza emersi e delle aree di miglioramento, con un focus specifico su detection gap, tempi di risposta e resilienza organizzativa.
La Red Team Operation rappresenta il livello più evoluto di valutazione della sicurezza: un esercizio strategico che consente di misurare la capacità dell’organizzazione di resistere a minacce avanzate e di rafforzare concretamente la propria postura difensiva.
L’esercizio riproduce le tecniche, le tattiche e le procedure di attori malevoli reali, combinando attacchi tecnologici, attività di social engineering e tentativi di movimento laterale all’interno dell’infrastruttura, nel rispetto di regole di ingaggio condivise e controllate.
L’obiettivo non è semplicemente individuare vulnerabilità, ma verificare se e come un attaccante possa raggiungere un determinato traguardo strategico, come l’accesso a informazioni sensibili, la compromissione di sistemi critici o l’esfiltrazione di dati.
Durante l’operazione vengono testati i meccanismi di monitoraggio, le capacità del SOC, i processi di incident response e il livello di coordinamento interno.
L’attività viene pianificata con estrema attenzione, definendo perimetro, obiettivi e modalità operative, così da garantire il massimo realismo senza compromettere la continuità operativa. Al termine, forniamo un’analisi dettagliata delle tecniche utilizzate, dei punti di debolezza emersi e delle aree di miglioramento, con un focus specifico su detection gap, tempi di risposta e resilienza organizzativa.
La Red Team Operation rappresenta il livello più evoluto di valutazione della sicurezza: un esercizio strategico che consente di misurare la capacità dell’organizzazione di resistere a minacce avanzate e di rafforzare concretamente la propria postura difensiva.
Prenota una demo
Scopri come il nostro SOC può proteggere la tua azienda dalle minacce informatiche.
- Protezione 24/7: Monitoraggio continuo per rilevare e rispondere alle minacce in tempo reale.
- Tecnologia all’avanguardia: Utilizziamo le ultime tecnologie per garantire la massima sicurezza.
- Esperti di sicurezza: Il nostro team di specialisti è sempre pronto a supportarti.
Richiedi un preventivo
Scopri il valore di una strategia di cybersecurity progettata sulle esigenze della tua azienda.
- Valutazione preliminare: Analizziamo infrastrutture, processi e livello di esposizione ai rischi.
- Costi chiari e trasparenti: Ricevi una proposta dettagliata senza impegno.
- Soluzioni scalabili: Dai servizi gestiti SOC alla consulenza specialistica, scegli la protezione più adatta al tuo business.
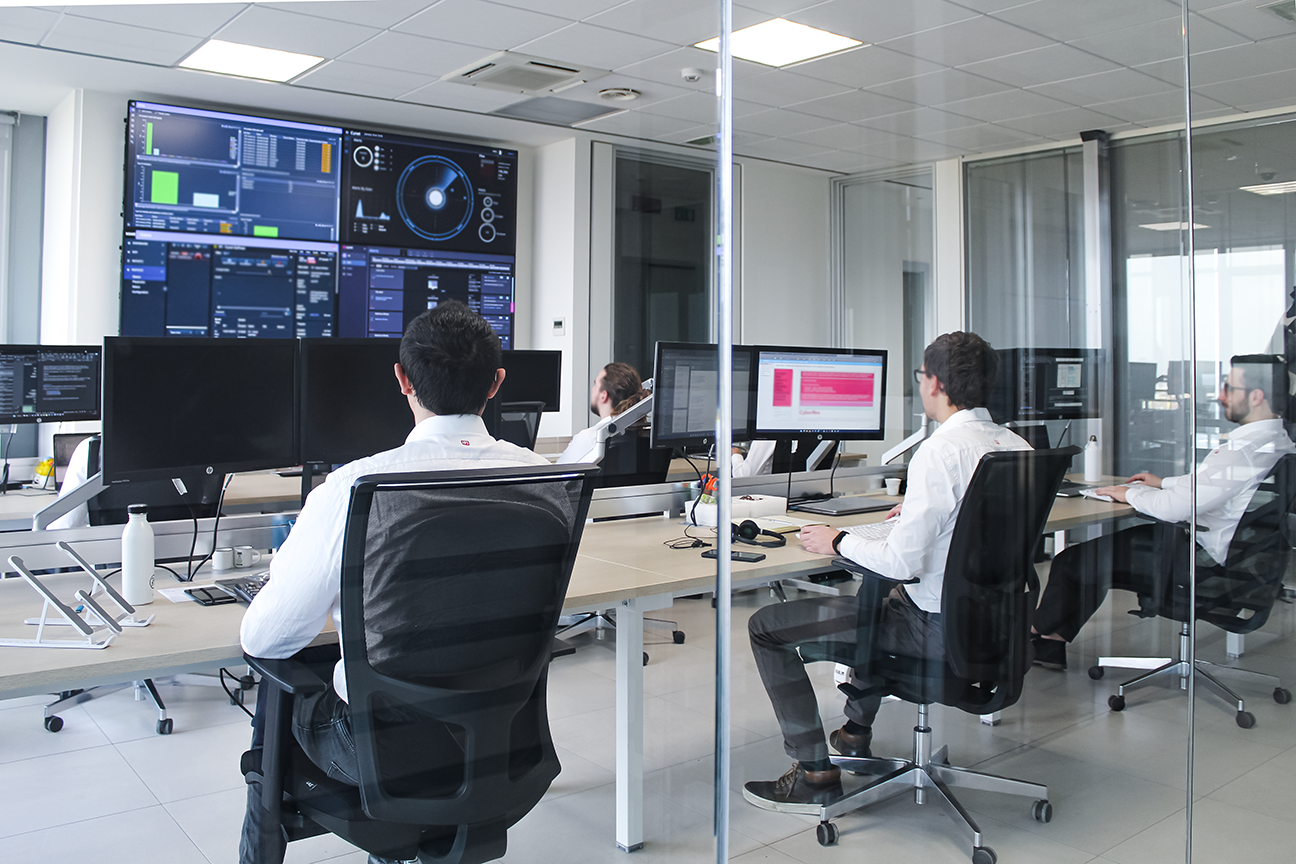
Visita il nostro SOC
Vuoi vedere da vicino come proteggiamo la tua azienda dalle minacce informatiche?
- Tour guidato: Esplora il nostro SOC con una visita guidata dai nostri esperti di sicurezza.
- Tecnologia avanzata: Scopri le tecnologie che utilizziamo per monitorare e rispondere alle minacce in tempo reale.
- Incontra i nostri esperti: Parla con i nostri specialisti e scopri come possiamo aiutarti a proteggere la tua azienda.